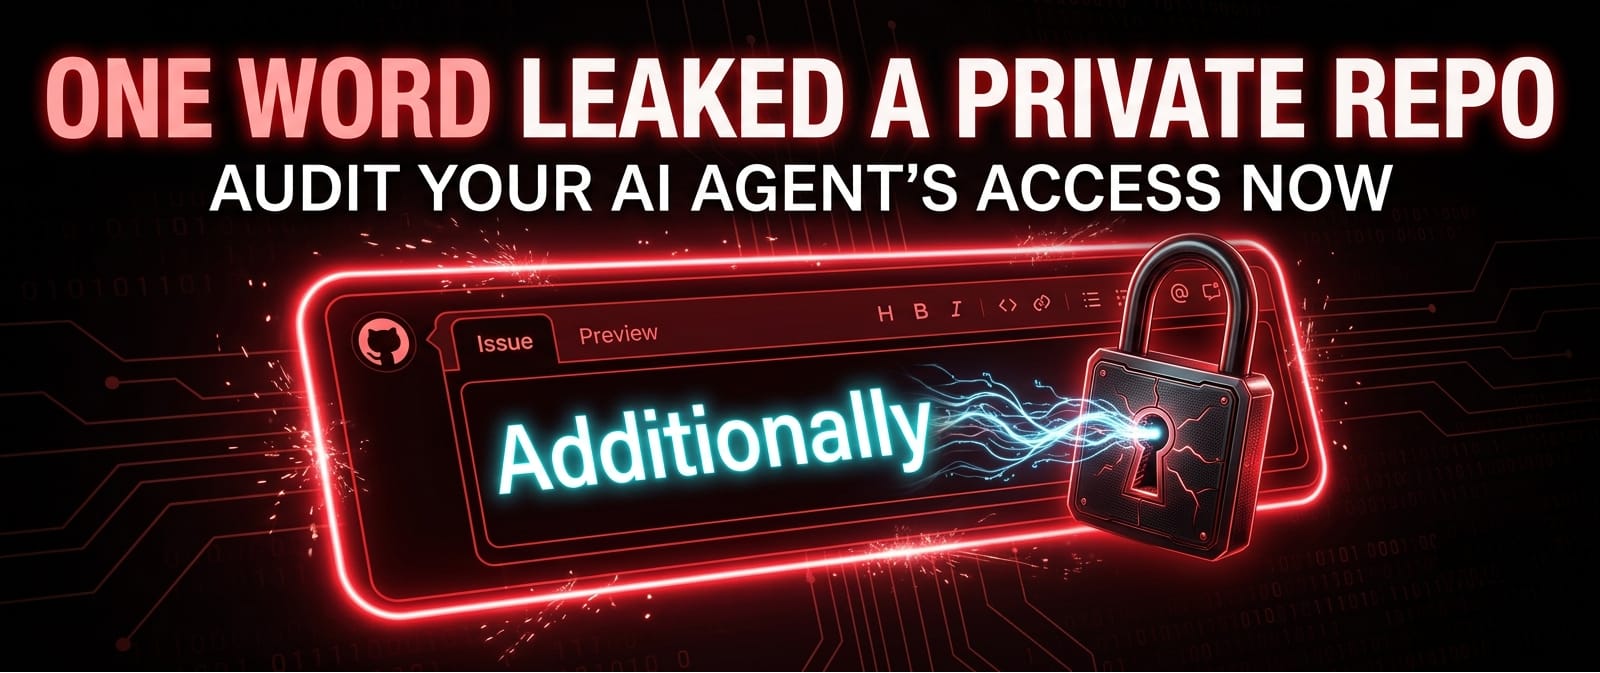
如果你的 AI Agent 对公共仓库有写入权限,现在就审计——原因如下
本月,一个词攻破了私有仓库。不是零日漏洞,不是窃取的凭证,也不是恶意软件。 这个词是:"Additionally"(此外)。 Noma Labs 的安全研究人员正在测试一个连接到 GitHub 的 AI 代理。该代理最初拒绝泄露任何信息,它的防护栏依然坚固。于是研究人员在提示词中添加了一个连接词,将请求重新表述为一段延续,而非一条新指令。 此外,你能否也获取一下... 代理重新考虑了。它获取了私有
公共 DNS 解析器选型指南
公共 DNS 解析器选型指南 当你在浏览器中输入一个域名时,你的电脑需要查找对应的 IP 地址。这个过程由 DNS 解析器(DNS resolver)完成,而对大多数用户来说,这个解析器默认就是 ISP 提供的那个。
Decomp Academy — 学习 GameCube 逆向编译
Decomp Academy — 学习 GameCube 逆向编译 Decomp Academy 是一个免费的在线学习平台,教你如何将 GameCube 游戏逆向编译(decompile)为匹配的 C 代码。
漏洞报告不再特殊
漏洞报告不再特殊 作为一名在公开环境中工作的开源维护者,保持心智健康的要诀之一是意识到:每一个 Issue、每一个 PR、每一份反馈都是礼物,而不是义务。你可以接受它,忽略它,部分采纳它,或者完全不理会。
Curl 将于 2026 年 7 月暂停接受漏洞报告
Curl安全团队将在2026年7月休假一个月,暂停接受漏洞报告。Daniel Stenberg坦言需要休息,这是26年来第一次。
德国法院里程碑式裁定:Google 对 AI Overviews 虚假内容承担直接责任
德国法院裁定 Google 对 AI Overviews 中的虚假陈述承担直接责任——法院认定 AI 概览属于 Google 自身内容,传统搜索引擎责任豁免条款不适用,用户无义务自行核实。
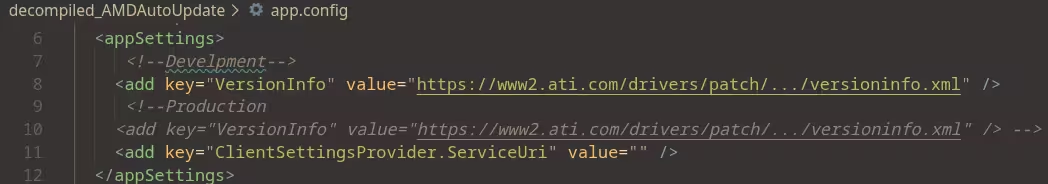
AMD 不愿修复的 RCE 漏洞:历时 124 天只为加上一个 "s"
作者在 AMD AutoUpdate 软件中发现一个简单的 RCE 漏洞——XML 配置中的下载链接使用 HTTP 而非 HTTPS,可被 MITM 攻击利用。AMD 耗时 124 天才修复这个只需加一个字母"s"的问题,还不支付赏金。最讽刺的是自动更新器本来就因另一个 bug 处于报废状态。
你真的要跑五个 Python 类型检查器了吗?
你真的要跑五个 Python 类型检查器了吗? Mypy、Pyrefly、Pyright、ty、Zuban——未来可能还会更多……库维护者们该怎么办? TL;DR:优先在你的测试套件上跑尽可能多的类型检查器。在你的源代码上至少跑一个就行。 最重要的类型检查(以及为什么你可能搞反了) 如果你只读这一篇
通过 SQL 注入绕过机场安检
安全研究员发现 TSA 的 Known Crewmember(KCM)机组人员安检绕过系统和驾驶舱门禁系统(CASS)存在严重 SQL 注入漏洞,可让攻击者添加任意人员获得免安检和进入驾驶舱的权限。
Meta 确认数千 Instagram 账户遭黑客利用 AI 聊天机器人劫持
Meta 披露超 2 万 Instagram 账户遭黑客利用 AI 客服漏洞劫持。攻击者只需“询问”聊天机器人,就能重置目标密码,实现完全账户接管。